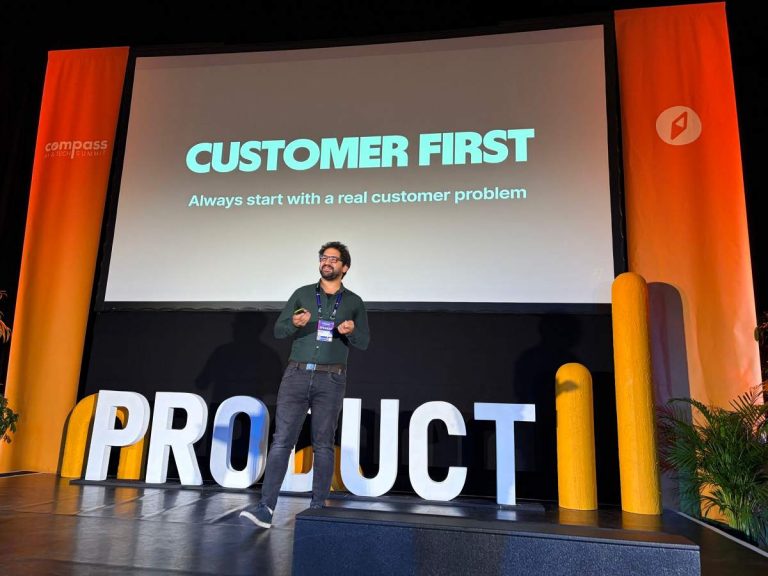
Október első napjaiban, Budapesten tartották a Compass AI & Tech Summit rendezvényt. Ennek másnapján tartott előadást Horányi Gergő, a Wise Product Leadje, aki itt Magyarországon, a cég budapesti irodájában dolgozik.
A Nobody Asked for Another AI Assistant című előadásában beszélt arról, hogyan használják az AI-t a Wise-nál, előadásából most az azonnali átutalásokhoz használt AI modellekről szóló részbe nyújtok betekintést.
Azonnali átutalás: 77%-ban megtörténik, 23%-ban jön az ellenőrzés
Horányi Gergő szerint az emberek joggal várják el, hogy az azonnali átutalás valóban azonnali, néhány másodpercen belül teljesüljön. Ez az esetek döntő többségében, 77%-ban így is van, azonban van egy még mindig jelentős, 23%-os arány, amikor az azonnali átutalás nem történik 20 másodperc alatt – ennek pedig az egyik leggyakoribb oka a belső biztonsági ellenőrzés.
Hol a pénzem? Ezt a kérdést teszik fel leggyakrabban a felhasználók az ügyfélszolgálatnak, amikor 20 másodpercen belül nem történik meg az átutalás.
Az azonnali átutalások aránya: a Wise saját definíciója szerint azonnali átutalásnak számítják azt, amely 20 másodpercen belül megérkezik a címzett számlájára, akár határokon és devizákon átívelve is. Ez a fent említettnek megfelelően, 77%-ban így is történik.
20 másodpercen túl: Az ügyfelek türelmetlenné válnak 20 másodperc után és nem számít az, hogy kiírja-e az alkalmazás azt, hogy ,,egy órán belül”, vagy ,,hétfőn” érkezik meg az átutalás.
Exponenciális lemorzsolódás: A Wise saját adatai szerint exponenciális görbe rajzolódik ki a várakozási idő és az ügyfélvesztés között. Az egy óra várakozást még sokan elfogadják, azonban az 1 napos várakozási időnél a legtöbb ügyfél a következő átutaláshoz már valószínűleg másik szolgáltatót választ.
Elkezdődött a 2026-os TBSZ roham Magyarországon
Miért nem írják ki, hogy mi a baj az átutalással?
Rettegett képernyő: ha megakad egy átutalás és megjelenik a ,,Néhány ellenőrzést végzünk”, a felhasználók összezavarodnak és felháborodnak. Ilyenkor jönnek a következő kérdések:
,,Jó fiú vagyok, miért ellenőrizgettek, hol a pénzem?”
A világ egyik legszabályozottabb cége: Horányi Gergő beszélt arról, hogy több mint 80 különböző pénzügyi licenccel rendelkezik a Wise, többel mint például a Revolut. Ezzel az egyik legszigorúbban szabályozott pénzügyi vállalattá vált. Minden licencnek van egy felügyeleti szerve és komoly, szigorú szabályrendszere. Ha ezeknek a szabályozásoknak nem felel meg a Wise, akkor elveszíti az engedélyét és azzal a szolgáltatás is leállna.
Miért ennyire általános az üzenet? Erre az előadás Q&A szekciójában kérdeztek rá és Gergő szerint szándékosan semmitmondó az üzenet, ráadásul ennek tartalmára több UX-kutatást is végeztek.
Egyrészt nem ügyfélbarát az, ha kiírja egy pénzügyi szolgáltató, hogy éppen azt vizsgálja, az ügyfele nem csaló-e, vagy pénzmosó.
Másrészt pedig a nemzetközi pénzügyi törvényekben szereplő úgynevezett tipping-off tilalom is közrejátszik. Sok esetben kifejezetten tiltják, hogy a szolgáltató elárulja az ügyfélnek, hogy milyen gyanú miatt vizsgálódik. Ennek célja, hogy a bűnözők ne szerezzenek idő előtt tudomást arról, hogy ellenőrzik, vizsgálják őket – viszont sajnos ez ténylegesen kellemetlenül érinti a tisztességes embereket is. A Wise transzparensen közli az okokat akkor, amikor a törvény ezt megengedi.
Mi történik egy ilyen ellenőrzés során?
Ha egy átutalás megakad, a legtöbb esetben a háttérben pénzügyi bűnözés elleni (Financial Crime) ellenőrzéseket futtatnak három fő területen:
- Szankciós listák (Sanctions list): Nem szerepel-e a küldő vagy a fogadó fél nemzetközi tiltólistán.
- Pénzmosás elleni szűrés (AML): Nem utal-e a tranzakció gyanús pénzmozgatásra.
- Csalásszűrés (Fraud checks): Nem csalótól származik-e a pénz, vagy nem egy csalónak (scammernek) utal-e éppen a gyanútlan ügyfél.
A fals pozitív csapda és emberi ellenőrzések
A Wise rendszere különböző Machine Learning (gépi tanulási) modelleket, illetve szabályrendszereket használ arra, hogy kiszűrje a gyanús utalásokat. Viszont ezek minden esetben termelnek téves riasztásokat (false positive), ilyenkor egy teljesen ártatlan ügyfél átutalását állítja meg tévesen az algoritmus.
Régen, ha a rendszer gyanút jelzett, az utalást felfüggesztették, megjelent az ellenőrzést jelző üzenet és az ügyet átadták egy élő kollégának, akit évekig képeztek arra, hogy eldöntse valóban csalásról van-e szó, vagy téves riasztás történt. Viszont ez rengeteg időt vett igénybe.
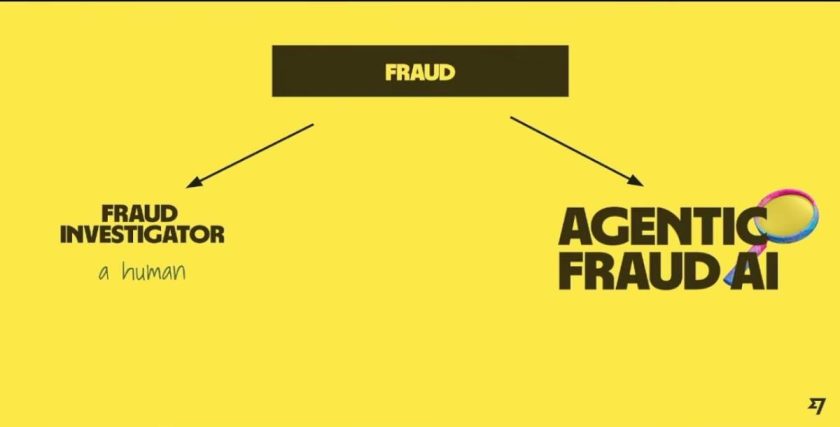
Bejött a képbe az Agentic Fraud AI és a Judge LLM
A Wise úgy csökkentette le a várakozási időt, hogy megépített egy Agentic Fraud AI nevű rendszert, amely egy önállóan nyomozó AI-ágens. LLM- promptokba sűrítette a szakemberek többévnyi tudását, a múltbéli csalási mintákat.
Így működik az AI-alapú csalás ellenőrzés
Belépési szűrő: A 0. lépés az, hogy a rendszer ellenőrzi, használható-e egyáltalán AI az adott ügyre. A sérülékeny ügyfélnél (vulnerable customer) és extrém magas kockázatú (high-risk) esetnél az AI nem indíthat vizsgálatot, azt rögtön emberi dolgozónak kell ellenőriznie.
AI nyomozás: A normál gyanús eseteknél másodpercek alatt vizsgálja át az AI-ágens a tranzakciót és az ügyféladatokat, majd döntést hoz arról, hogy csalásról, vagy téves riasztásról van-e szó, ehhez pedig részletes belső indoklást is készít (narrative/reasoning).
Az AI döntőbíró (Judge LLM) ellenőriz: Az AI is dönthet rosszul, ezért a Wise épített egy másik, az elsőtől független AI-ágenst. Ez mint egy ,,harmadik félként”, egyfajta bíróként megkapja az eredeti bemeneti adatokat, illetve az első AI döntését és érvelését, összeveti azokat és eldönti, hogy jól végezhette-e az ellenőrzést, a döntés megalapozott volt-e. Csak akkor engedi tovább az átutalást, ha a második AI is jóváhagyta a döntést.
Prompt Injection elleni védelem: érdekes részletet árult el Horányi Gergő arról, hogy a csalók rendkívül okosak és próbálnak mindig a szabályozás előtt járni. Már megjelent a Prompt Injection az átutalásoknál is, azaz megpróbálnak rejtett szöveges utasításokat csempészni az utalási adatokba, hogy ezzel átverjék a nyelvi ellenőrző modelleket a tranzakció átengedése érdekében. Ehhez a Wise külön védelmi vonalat épített ki, hogy megakadályozza az ilyen próbálkozásokat. Érdekesség, hogy Kovács Dávid, a Wise egyik fejlesztője is beszélt erről az Prompt Injection elleni védelemről az ügyfélszolgálat működésére vonatkozóan:
A Wise magyar dolgozója beszélt az AI ügyfélszolgálatok működéséről (is)
Milliós visszatesztelés (Backtesting): Bármilyen prompt módosítás történik, azt azonnal lefuttatják több százezer, vagy akár millió korábbi ismert kimenetelű átutaláson, amivel mérni tudják, hogy a módosítás hány ártatlan ügyfelet állítana meg feleslegesen, illetve hány csalót engedne át tévesen. Ez segít csökkenteni a módosításokban lévő hibalehetőségek számát.
Az ártatlan ügyfelek és az „1 órás szabály”
Szintén a Q&A szekcióban jöttek nagyon jó kérdések, amik főleg azt pedzegették, mi történik az ártatlan emberekkel, ha a szokásaik hasonlítanak a csalókéra, valamint mi történik olyanok, amikor mégis hibázik a gép
1 órás szabály: A Wise belső célkitűzése az, hogy ha az AI úgy ítéli meg hogy emberi vizsgálatra van szükség, akkor 1 órán belül jusson el az ügy egy valódi szakemberhez. Erre inkább vesznek fel új szakembereket, csak ne ragadjon be az emberek pénze, mert a statisztikák szerint az komoly ügyfélvesztéshez vezet.
Ehhez kapcsolódóan jelenleg is találni több nyitott FinCrime álláshirdetést a Wise budapesti irodájába:
- Operations Team Lead – FinCrime (AML Investigations)
- Global Complaints Team Lead
- FinCrime Investigator – AML Investigations
- Financial Crime Reporting Specialist (Bahasa Indonesia speaker)
Fékek és ellensúlyok: Bár ez a kifejezés mostanában inkább a politikában használt, valójában a Wise-nál is jelen van, amikor a saját szűrőjükön állítanak. Amikor a küszöb (Threshold) túl szigorú, akkor nagyon kevés csalás megy át a rendszeren, viszont rengeteg ártatlan embert állít meg a rendszer a sok false positive jelzéssel. Ha túl lazára állítják, akkor ez ügyfelek boldogok, mert gyorsabb a működés, viszont megnő a csalási kár is. Emiatt folyamatos üzleti egyensúlyozásra van szükség.
Nem csak az AI hibázik, hanem az ember is: Gyakran merül fel az emberekben, hogy miért jó az AI, ha az hibázik, de Horányi Gergő rámutatott, hogy nem csak a gép, az ember is hibázik. Lehet elfogult, lehet rossz napja, sőt előfordulhat az is, hogy az ,,előző napon céges buliban volt, ma pedig másnaposan kezdett, ezért hibázik”. A vicces fordulattal arra utalt, hogy az AI-nak nem tökéletesnek kell lennie, hanem legalább annyira megbízhatónak, mint az embernek.
Mindig a Wise a felelős: a felelősség mindig a pénzügyi szervezeté, ez esetben a Wise-é. Ha az AI hibázik, azért nem az AI-t vonják felelősségre, hanem a Wise-nak kell helytállnia. Ha hibázik a rendszer, akkor az ügyfél panaszt tehet és ha a Wise rontotta el, akkor kártalanítják is a felhasználót.
Érdekes, de én elsősorban nem a szolgáltatásai miatt szeretem a Wise-t (pedig azok is jók), hanem azért, mert innen Budapestről is olyan különleges betekintést nyújtanak a fintech világ elitjébe, amelyre nagyon kevés lehetőség van.
2025-ben a Wise 15-20 hazai felhasználót hívott meg a budapesti irodába, szimplán beszélgetni velük, megismerni a használati tapasztalataikat. Az eseményen ott volt Kristo Käärmann, a Wise társalapítója és CEO-ja.